Jednotné přihlašování (SSO)
UPOZORNĚNÍ
Stránky a související funkce jsou v systému dostupné od verze 5.44 beta1.
Návod na zprovoznění jednotného přihlašování Single sign-on (SSO) v systému ISPadmin přes vlastního poskytovatele identit (FreeIPA, Azure AD atp.) prostřednictvím OpenID Connect (OIDC).
Po korektním nastavení se v přihlašovacím formuláři objeví navíc tlačítko Přihlásit se přes SSO. Standartní způsob přihlášení zůstává funkční. SSO je pouze doplnění a rozšíření stávajícího způsobu.
Předpoklady
Technické předpoklady pro správné fungování a nastavení jednotého přihlašování.
- vlastní, funkční a nastavený IdP (Keycloak + FreeIPA nebo jiný standartní OIDC poskytovatel). Tuto službu systém ISPadmin neprovozuje ani nedodává. Musí být již nastavená a funkční.
- administrátorský přístup do nastavení vašeho IdP
- administrátorský přístup do nastavení systému ISPadmin (Nastavení –> Systém –> SSO)
Nastavení klienta v Identity Provider
V administraci vašeho IdP založte novou aplikaci/klienta pro systém ISPadmin (příklad Keycloak).
- vytvořit nového OIDC klienta, například s názvem ispadmin.
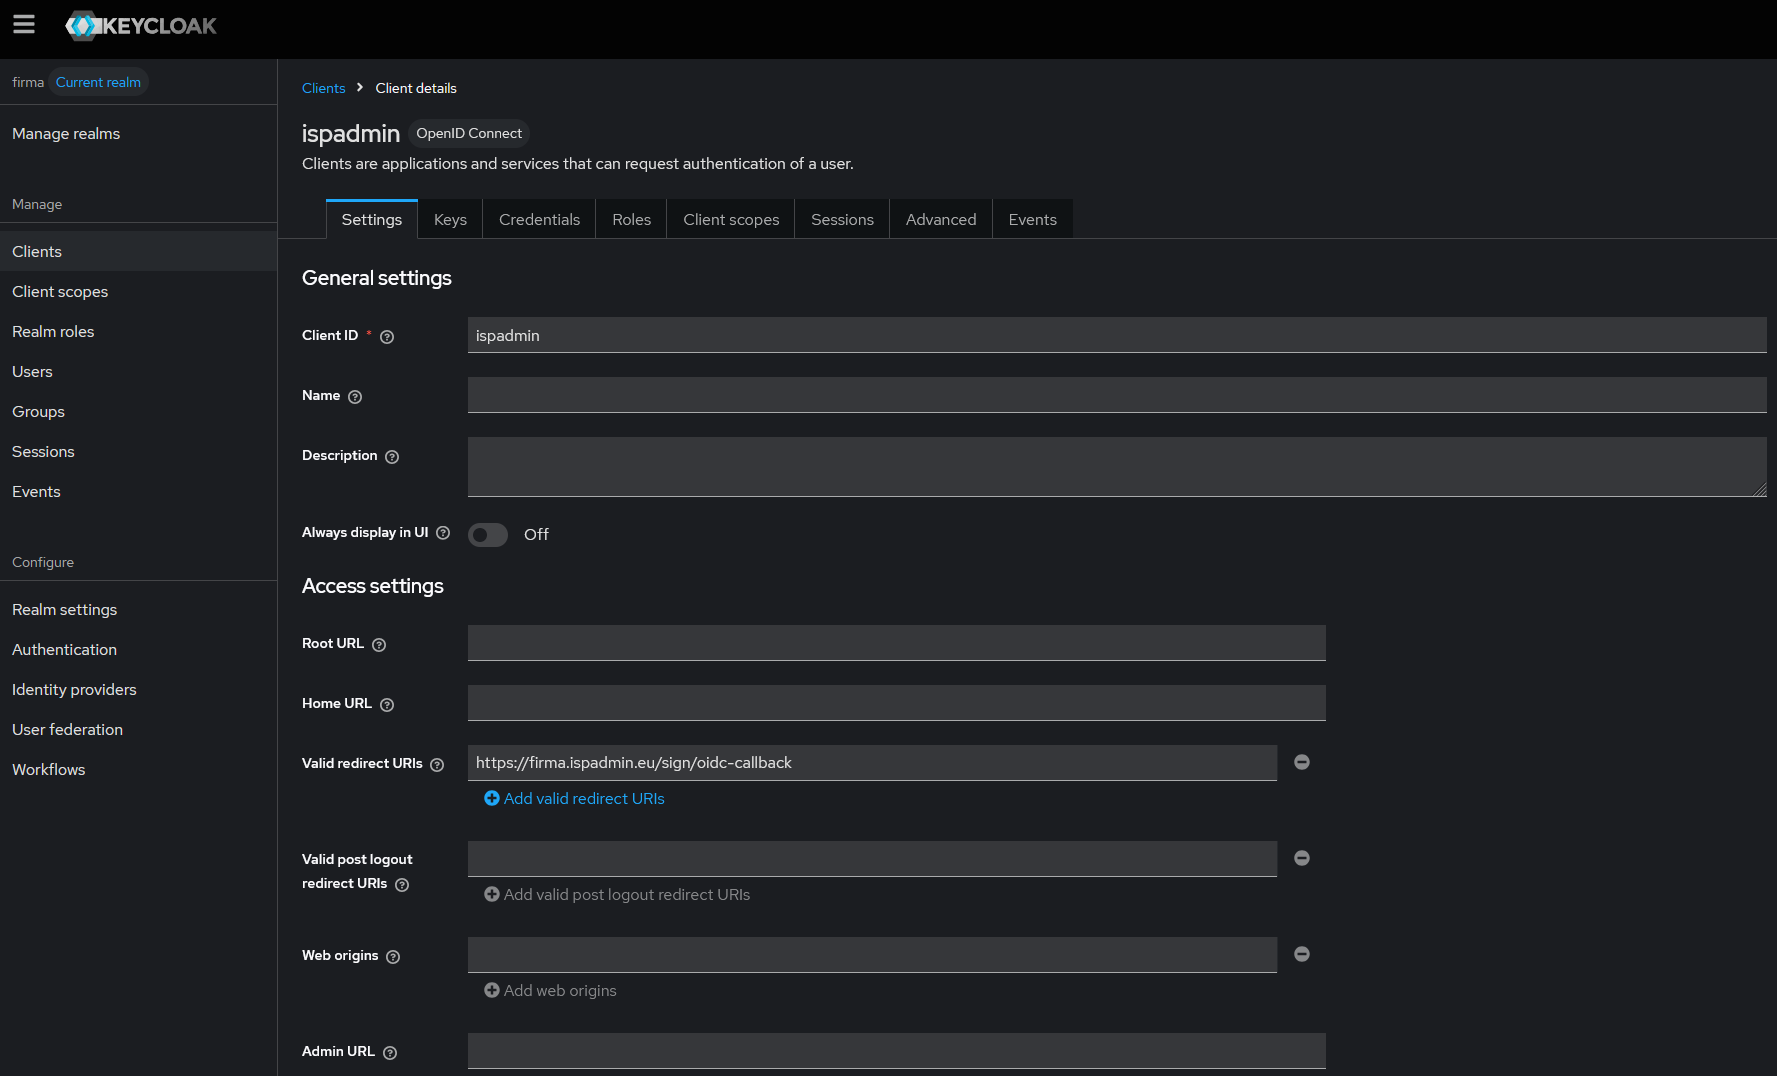
- jako redirect URI (návratovou adresu) nastavte adresu, na které běží vaše instance systému ISPadmin +
/sign/oidc-callback(např. https://firma.ispadmin.eu/sign/oidc-callback).- V Keycloak toto pole najdete v administraci klienta (Clients –> Settings), pole s názvem – Valid redirect URIs
- Ponechat povolené standartní scope – openid, profile, email (zpravidla jsou to již výchozí hodnoty)
- Po uložení si poznamenejte:
- Issuer URL – základní adresa vašeho realmu/tenantu. Skládá se z adresy vašeho Keycloak a názvu realmu (Realm settings –> General –> Realm name)
- Client ID – jméno/název klienta, který jste zvolili při vytváření OIDC
- Client secret – vygenerovaný tajný klíč klienta (v Keycloak záložka Credentials u konkrétního klienta)
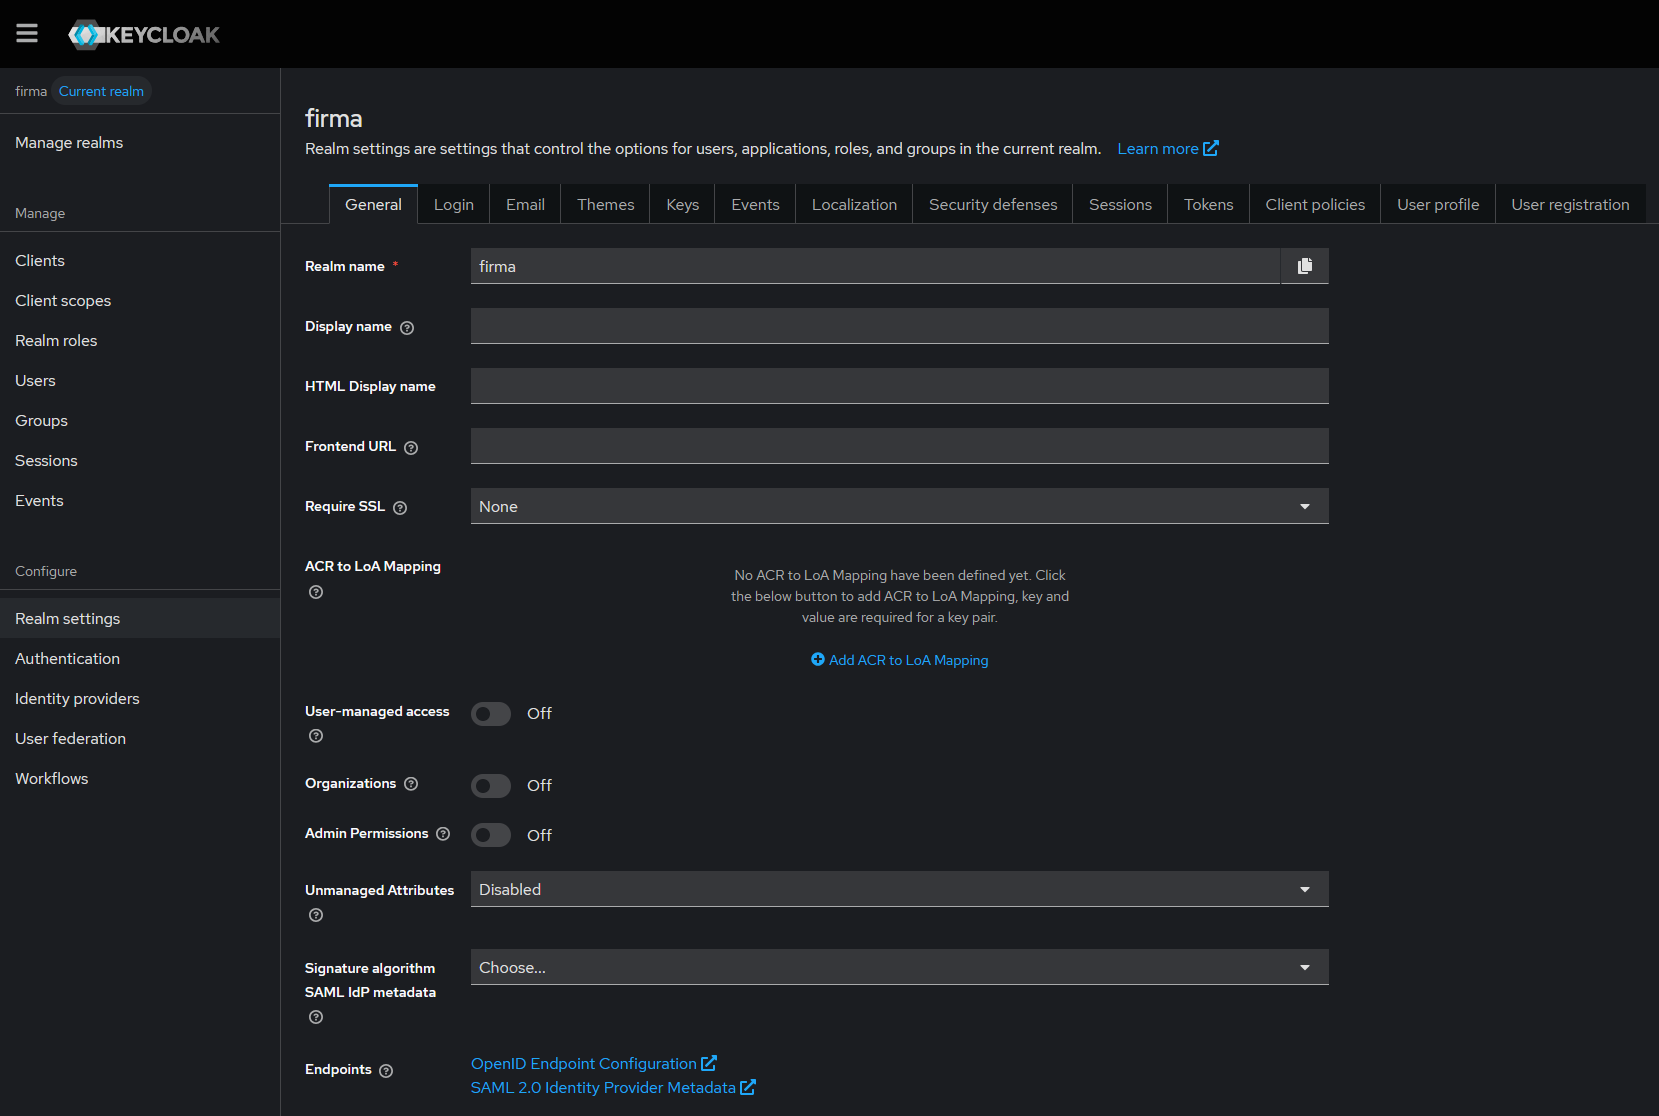
Příklad: pokud je Keycloak na adrese např. https://keycloak.ispadmin.eu/ a Realm name = firma, bude issuer URL = https://keycloak.ispadmin.eu/realms/firma.
Nastavení ISPadmin
Nastavení přístupů klienta v systému ISPadmin.
V menu Nastavení –> Syst. nastavení –> SSO přihlášení. Pokud tato stránka není v menu k dispozici, je potřeba ji pro konkrétní uživ. účet povolit (Nastavení –> Administrátoři –> Administrátoři).
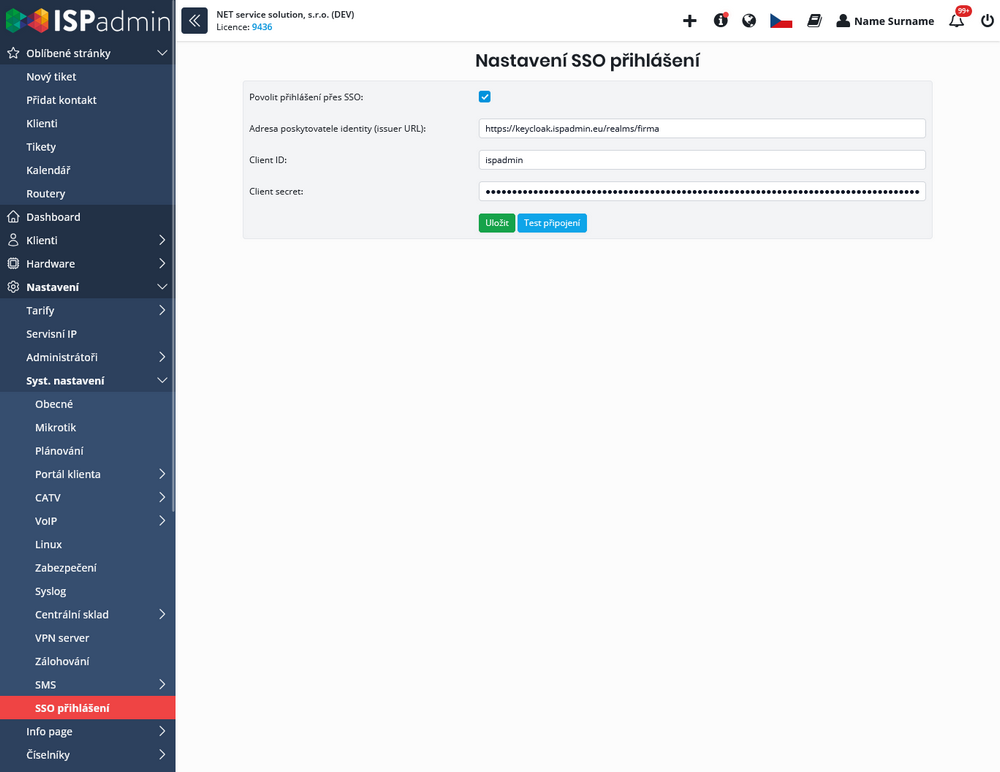
Do formuláře na této stránce vyplnit získané údaje v předchozím kroku:
- Adresa poskytovatele identity (Issuer URL) – sestavená Issuer URL dle Realm (např. https://keycloak.ispadmin.eu/realms/firma)
- Client ID – identifikátor z nastavení klienta (viz Nastavení klienta v IdP)
- Client secret – secret zkopírovaný z nastavení klienta (viz Nastavení klienta v IdP)
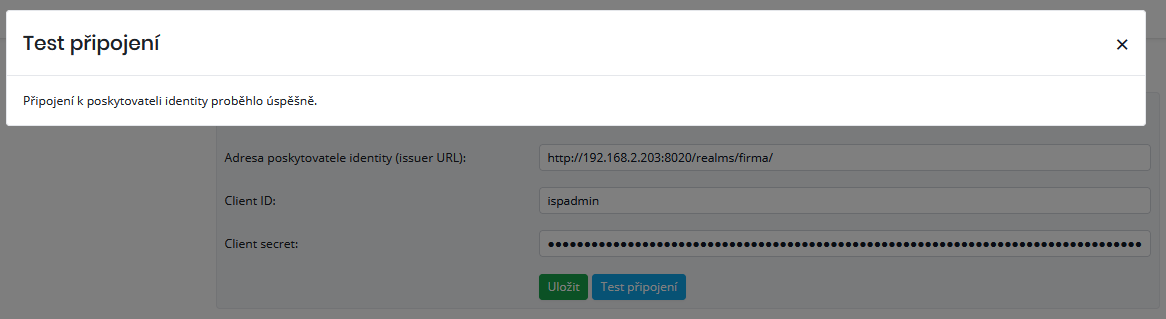
Po zadání údajů do formuláře je možné otestovat připojení tlačítkem – Test připojení ( ).
Uživatelské účty
SSO funguje na základě shody uživatelského jména. Aby se konkrétní uživatel mohl přihlásit přes SSO, musí uživatelské jméno v systému ISPadmin přesně odpovídat hodnotě preferred_username, kterou o něm zasílá IdP.
- pokud uživatelské jméno odpovídá, přihlášení proběhne automaticky
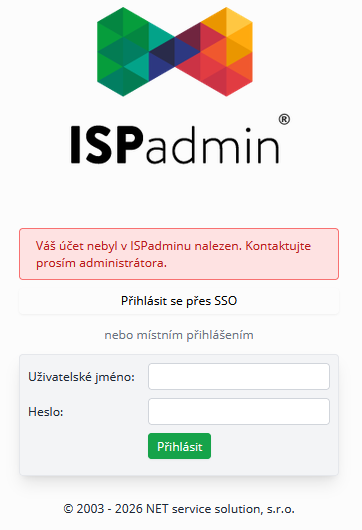
- pokud uživ. jméno neodpovídá nebo uživatelský účet v systému ISPadmin vůbec neexistuje, zobrazí se informace – Váš účet nebyl v ISPadminu nalezen. Kontaktujte prosím administrátora.